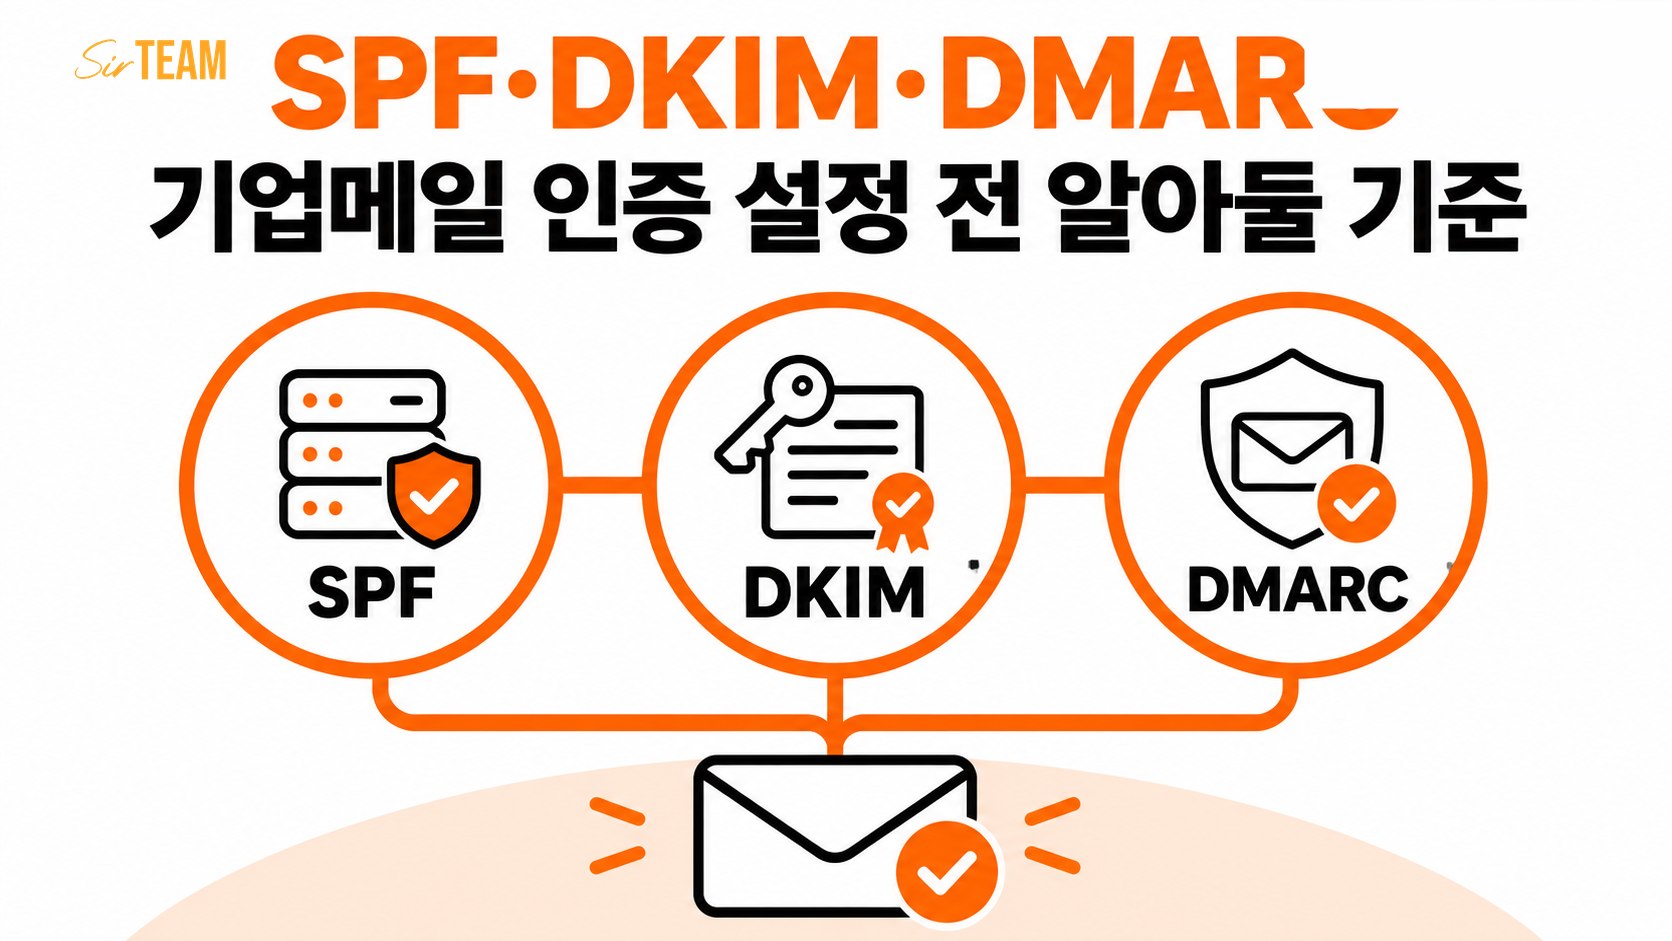
SPF, DKIM, DMARC란? 기업메일 인증 설정 전에 알아둘 기준
기업메일
SPF, DKIM, DMARC란? 기업메일 인증 설정 전에 알아둘 기준
SPF는 허용된 발송 서버를 확인하고, DKIM은 전자서명으로 메일의 무결성을 검증합니다. DMARC는 이 인증 결과와 보낸 사람 도메인의 관계를 확인해 인증 실패 메일의 처리 정책과 보고서 수신 방법을 정합니다. 세 가지의 역할과 회사메일에 적용하는 순서를 살펴봅니다.
안녕하세요, AI Work OS 써팀(SirTEAM) 입니다 😊
세 가지 인증이 확인하는 대상은 다릅니다
회사 도메인을 사용하는 메일의 신뢰성을 확인하려면 발신 주소와 함께 인증 결과를 살펴봅니다. 메일 인증은 수신 서버가 발신 도메인과 발송 경로를 확인하는 데 사용하는 근거입니다. 세 가지 용어를 한 묶음으로 외우기보다 각각 무엇을 확인하는지 구분하면 설정 요청도 명확해집니다.
| 기술 | 확인하는 내용 | 설정 시 확인할 것 |
|---|---|---|
| SPF | 해당 도메인에 허용된 발송 서버인지 | 모든 실제 발송 경로가 반영됐는지 |
| DKIM | 도메인의 서명으로 메일을 검증할 수 있는지 | DNS 공개키와 발송 서버 서명이 맞는지 |
| DMARC | SPF 또는 DKIM 인증과 보낸 사람 도메인이 정렬되는지 | 실패 메일 처리 정책과 보고서 수신 설정 |
SPF란? 우리 도메인으로 메일을 보낼 서버를 정하는 방식입니다
SPF(Sender Policy Framework)는 도메인 소유자가 메일을 보낼 수 있도록 허용한 서버를 DNS에 등록하는 인증 방식입니다. 수신 서버는 메일이 들어온 서버의 IP 주소를 SPF 레코드와 비교합니다. 이때 확인하는 도메인은 주로 반송 주소에 쓰이는 도메인이며, 독자가 화면에서 보는 보낸 사람 주소와 다를 수 있습니다.
직원용 메일과 청구서 발송 서비스를 함께 쓴다면 두 발송 경로를 모두 반영합니다. SPF는 “어느 서버에서 보냈는가”를 확인하는 기준입니다. SPF 설정 원리
DKIM이란? 전자서명으로 메일을 검증하는 방식입니다
DKIM(DomainKeys Identified Mail)은 발송 서버가 메일에 전자서명을 붙이고, 수신 서버가 DNS에 공개된 키로 서명을 검증하는 인증 방식입니다. 서명이 검증되면 해당 서명 도메인이 메일에 서명했으며, 서명에 포함된 본문과 헤더가 검증 조건에 맞게 유지됐는지 확인할 수 있습니다.
예를 들어 고객에게 견적 메일을 보낼 때 발송 서버가 서명하고, 고객의 메일 서버가 그 서명을 검증합니다. DKIM은 내용을 숨기는 암호화가 아니라 서명 검증을 위한 기술입니다. DKIM 설정 원리
DMARC란? 보낸 사람 도메인과 인증 결과를 연결하는 정책입니다
DMARC(Domain-based Message Authentication, Reporting and Conformance)는 화면에 표시되는 보낸 사람 도메인을 기준으로 SPF와 DKIM 인증 결과를 평가합니다. SPF가 통과한 도메인 또는 검증된 DKIM 서명 도메인 중 하나가 보낸 사람 도메인과 정렬되면 DMARC를 통과할 수 있습니다. 정렬은 정책에 따라 같은 도메인 또는 같은 조직 도메인인지 확인하는 것을 뜻합니다.
도메인 소유자는 DNS에 인증 실패 메일의 처리 정책을 게시합니다. p=none은 DMARC에 따른 격리·거부를 요청하지 않는 관찰용 정책, p=quarantine은 격리 요청, p=reject는 수신 거부 요청입니다. 보고서를 받을 주소도 지정할 수 있습니다. 최종 처리는 수신 서버의 정책에 따릅니다. DMARC 정책과 보고서
DNS를 바꾸기 전에 회사의 발송 도구부터 목록으로 만듭니다
직원용 기업메일 외에 홈페이지 알림, 고객 관리 서비스, 청구서 발송 도구가 회사 주소를 사용할 수 있습니다. 담당 부서에 확인해 발송 서비스와 사용하는 도메인, 설정 담당자를 모읍니다. 빠진 발송 경로가 있으면 정책을 강화한 뒤 정상 알림이 영향을 받을 수 있습니다.
기록은 ‘영업 알림 / 사용하는 보낸 주소 / 서비스 담당자 / 인증 설정 확인 결과’처럼 남깁니다. 도메인을 등록한 업체와 DNS를 관리하는 업체가 다를 수 있으므로 실제 레코드를 수정할 위치도 확인하세요. DNS 관리 담당자가 레코드 수정과 적용 결과 확인을 맡으면 진행 과정을 정리하기 쉽습니다.
서비스가 제공한 값으로 설정하고 실제 수신 결과를 확인합니다
SPF는 DNS의 TXT 레코드로 발송 경로를 표현합니다. DKIM은 DNS 공개키 등록뿐 아니라 발송 서버에서 서명하도록 설정해야 합니다. 적용할 호스트와 값은 사용하는 서비스의 도메인별 안내를 기준으로 확인하세요.
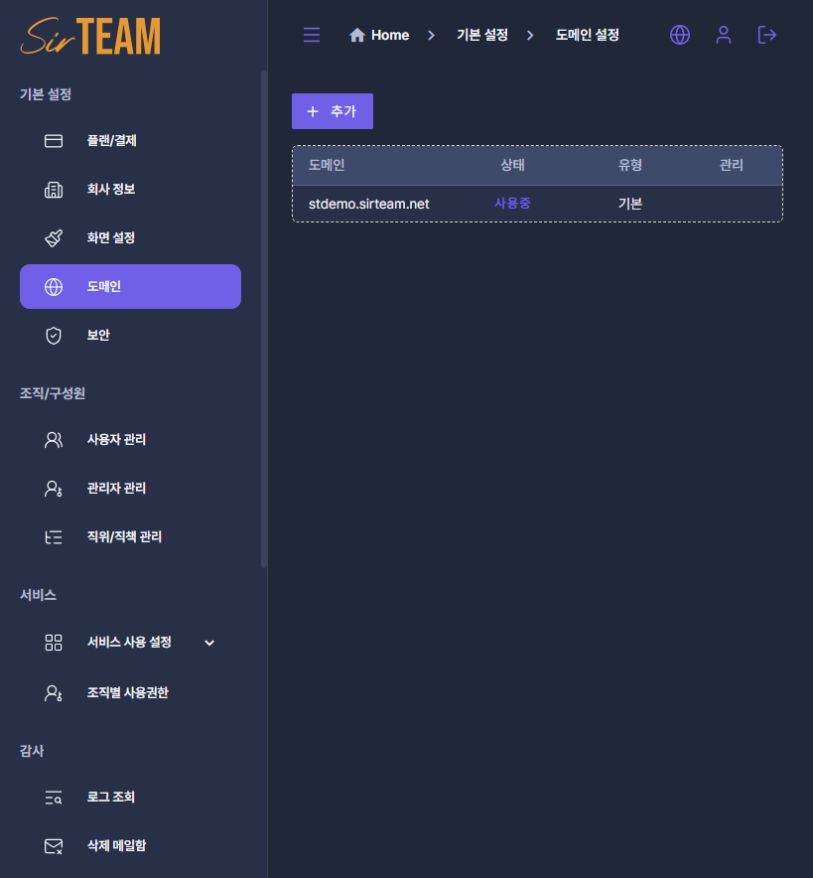
써팀 관리자 도메인 화면에서는 회사 도메인의 등록과 상태를 확인할 수 있습니다. 도메인 소유 확인과 메일의 SPF, DKIM, DMARC 검증은 같은 절차가 아니므로 각각의 확인 결과를 구분해 기록합니다. 이후 테스트 메일의 인증 결과까지 확인하면 도메인 등록과 발신 인증의 진행 상태를 함께 관리할 수 있습니다.
설정 뒤에는 실제로 사용 중인 발송 경로에서 테스트 메일을 보내 수신 메일의 인증 결과를 확인합니다. 직원 메일과 외부 알림 서비스가 있다면 각각 시험합니다. 오류가 있을 때는 보낸 주소와 발송 경로, 확인한 결과를 함께 전달해야 어느 설정을 고칠지 찾기 쉽습니다.
DMARC 정책은 정상 발송 경로를 확인하며 적용합니다
DMARC는 관찰용 정책으로 결과를 확인한 뒤 회사의 발송 환경에 맞춰 격리나 거부 정책을 검토하는 순서로 운영할 수 있습니다. 처음부터 강한 정책을 적용하기보다 보고서와 정상 발송 결과를 살펴 누락된 경로를 찾는 것이 중요합니다.
메일 인증으로 도메인 사칭 위험을 줄이고, 계정 보호와 의심 메일 대응을 함께 운영하면 회사메일 보안 체계를 구성할 수 있습니다. 써팀의 2단계 인증과 로그인 정책, 스팸 관리도 함께 운영하세요. 인증 설정의 완료 기준은 DNS에 값을 넣었다는 사실보다 실제 업무 발송이 의도한 인증 결과를 내는지에 두는 편이 좋습니다.
원문 헤더에서는 인증 결과와 평가 도메인을 함께 읽습니다
메일의 인증 결과를 읽을 때는 pass 또는 fail 옆에 어떤 도메인을 평가했는지 함께 확인해야 합니다. SPF는 발송 과정의 도메인과 서버를, DKIM은 서명 도메인을 확인합니다. DMARC는 이 결과를 화면에 보이는 보낸 사람 도메인과 연결합니다. 세 결과를 한 줄의 성공·실패로만 읽기보다 평가 대상을 구분하면 점검할 설정을 찾기 쉽습니다.
직원용 메일과 청구서 알림이 같은 보낸 사람 주소를 쓰더라도 발송 서버와 서명 구성이 다를 수 있습니다. 각 경로에서 시험 메일을 보내 헤더의 발신 주소, SPF 대상, DKIM의 d·s 값, DMARC 결과를 표에 기록합니다. 한 경로가 정상이고 다른 경로만 실패하면 해당 발송 서비스의 설정을 좁혀 살펴볼 수 있습니다.
SPF에서는 중첩 include 등 DNS 조회를 유발하는 항목의 평가 한도를 확인하고, DKIM은 셀렉터와 공개키·서명이 맞는지 대조합니다. 현행 DMARC 규격은 RFC 9989이며 이전 RFC 7489를 대체합니다. 구현별 적용 범위는 사용하는 서비스의 현행 안내와 함께 확인합니다.
| 점검 항목 | 구체적으로 확인할 내용 | 남길 결과 |
|---|---|---|
| 직원 메일 | SPF 대상·DKIM 서명·From | 수신 원문의 결과 |
| 청구서 알림 | 별도 발송 서버와 서명 설정 | 같은 조건의 시험 메일 |
| 도메인 정렬 | From과 통과한 인증 도메인 | DMARC 결과 |
| 정책 변경 | 현재 정책과 정상 발송 목록 | 관찰 결과·담당자 승인 |
| 재검증 | 적용 시각과 DNS 조회 결과 | 변경 뒤 경로별 수신 시험 |
인증 변경은 기존 발송 경로의 재시험까지 마무리합니다
발송 서비스를 추가하거나 DNS를 바꿨다면 새 서비스뿐 아니라 기존 직원 메일과 알림도 다시 시험합니다. 변경한 레코드와 시각, 확인한 결과를 함께 남기면 이후 장애 문의에서 기준 상태를 찾기 쉽습니다.
써팀 관리자에서는 도메인 등록과 상태를 확인하고, 실제 발신 인증은 수신된 테스트 메일의 결과로 대조합니다. 회사 도메인 관리와 발송 서비스 담당자를 연결해 두면 설정 변경과 검증을 같은 흐름으로 진행할 수 있습니다.
자주 묻는 질문
도메인 소유 확인을 마쳤으면 메일 인증도 완료됐나요?
도메인 소유 확인과 발신 인증 검증은 각각 진행합니다. 써팀에서 도메인 상태를 확인한 뒤에도 SPF, DKIM, DMARC 설정과 실제 수신 메일의 인증 결과를 별도로 확인해야 합니다.
직원 메일 외에 청구서 발송 서비스도 쓰면 SPF는 어떻게 준비하나요?
직원용 기업메일과 청구서 발송 서비스의 발송 경로를 함께 반영합니다. 서비스별로 사용하는 도메인과 인증 설정을 모은 뒤 DNS 담당자가 SPF 레코드를 구성하고, 각 경로에서 보낸 테스트 메일의 인증 결과를 확인합니다.
DMARC를 바로 거부 정책으로 바꾸면 더 안전한가요?
정상 발송 경로를 확인하지 않고 강화하면 업무 메일도 영향을 받을 수 있습니다. 먼저 인증 결과와 보고서를 점검하고 누락된 서비스를 정리한 뒤 정책을 검토하세요.
DKIM을 설정하면 메일 본문이 암호화되나요?
DKIM은 메일 서명을 검증하는 기술이며 본문을 비밀로 암호화하는 기능과 다릅니다. 써팀의 로그인 보안과 메일, 첨부 공유 정책은 별도로 확인해 운영해야 합니다.
참고 자료와 사용 가이드
기능과 자료 확인: 2026년 11월 6일.