협업툴에는 고객 계약서부터 프로젝트 자료, 내부 대화까지 중요한 업무 정보가 쌓입니다. 업무 정보를 보호하려면 로그인과 계정 복구의 인증 절차, 회사가 설정할 수 있는 보안 정책, 담당자별 접근 권한을 함께 살펴봐야 합니다.
2026년 11월 14일 공개된 협업툴 D사의 공식 공지는 비밀번호 찾기 과정의 인증번호 반복 입력을 통한 계정 접근과 일부 API 키 유출을 설명했습니다. 회사가 사용하는 협업툴에서도 계정 복구와 접근 권한을 함께 확인할 필요가 있습니다.
협업툴 도입이나 보안 설정을 검토할 때 확인할 질문은 세 가지입니다.
계정 복구 과정은 안전한지, 회사 기준에 맞춰 계정 보안을 설정할 수 있는지, 계정마다 필요한 권한만 부여할 수 있는지입니다.
로그인과 비밀번호 찾기 과정은 안전한가요?
협업툴의 계정을 보호하려면 로그인할 때와 비밀번호를 잊었을 때, 각각 어떤 본인 확인 절차를 거치는지 살펴봐야 합니다.
로그인 시에는 비밀번호 외에 추가 인증을 요구하는 2단계 인증을 적용할 수 있는지 확인하는 것이 좋습니다. 비밀번호가 유출되더라도 로그인할 때 추가 확인을 거치도록 하는 방식입니다.
비밀번호 찾기는 본인 확인을 거쳐 새 비밀번호를 설정하는 경로입니다. 이때 인증번호 입력 횟수와 유효시간, 반복 실패 시 제한, 비밀번호 변경 알림이 어떻게 적용되는지 살펴봐야 합니다. 로그인 실패 횟수 제한과 비밀번호 찾기 인증 제한은 각각 확인할 항목입니다.
회사 기준에 맞춰 계정 보안을 설정할 수 있나요?
관리자가 회사의 로그인 조건과 비밀번호 정책을 정하고 구성원에게 일관되게 적용할 수 있어야 합니다. 직원 개인의 설정에만 맡기면 회사가 정한 기준을 유지하기 어렵습니다.
예를 들어 비밀번호 생성 규칙을 정하고 이전 비밀번호의 재사용을 제한할 수 있는지, 회사 정책에 따라 만료 기준을 설정할 수 있는지 살펴볼 수 있습니다. 비밀번호를 여러 번 틀렸을 때 로그인을 제한하거나, 업무상 접속이 필요하지 않은 국가의 로그인을 제한할 수 있는지도 확인할 항목입니다.
비밀번호를 잊었을 때의 처리 방식도 회사가 정할 수 있어야 합니다. 비밀번호 찾기 기능의 허용 여부를 관리하고, 필요한 경우 회사 관리자에게 문의해 계정 상태를 확인하는 절차를 마련하는 방식입니다.
협업툴을 검토할 때는 이러한 설정을 실제 관리자 화면에서 살펴보세요. 회사의 보안 규정을 구성원이 사용하는 서비스에 적용할 수 있어야, 담당자가 바뀌거나 새 직원이 입사해도 같은 기준으로 계정을 관리할 수 있습니다.
담당 업무에 따라 권한을 나눌 수 있나요?
업무에 필요한 범위로 접근 권한을 나누면 계정 하나에 문제가 생겼을 때 노출될 수 있는 자료의 범위를 줄이는 데 도움이 됩니다.
예를 들어 외부 협력사가 일정 조율에 참여하더라도 고객 계약서나 내부 인사정보까지 볼 필요는 없습니다. 관리자 역시 구성원 정보를 조회하는 담당자와 보안 설정을 바꾸는 담당자의 권한을 구분할 수 있어야 합니다.
필요한 사람에게 필요한 권한을 부여하고, 역할이 바뀌면 회수하는 것이 최소 권한 원칙의 기본입니다. 퇴사와 부서 이동, 협력사 계약 종료 시점에는 계정과 공유 권한을 함께 정리해야 합니다.
권한 설정과 함께 관리자가 확인할 수 있는 접속 기록과 설정 변경 이력의 범위도 살펴보세요. 누가 언제 접속하고 무엇을 변경했는지 확인할 수 있어야 운영 담당자가 평소와 다른 활동을 살펴보고 필요한 조치를 취할 수 있습니다.
써팀에서 적용할 수 있는 인증 정책과 관리자 권한
크리니티의 기업메일 중심 AI Work OS 써팀(SirTEAM)에서는 조직의 인증 기준과 관리자 역할을 설정하는 기능을 제공합니다.
전사 2단계 인증과 로그인, 비밀번호 정책 설정
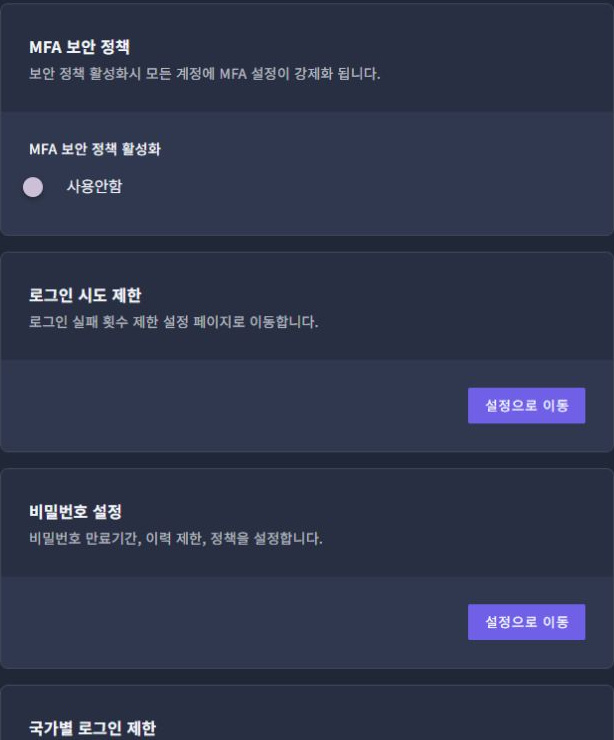
써팀에서는 사용자가 2단계 인증을 설정할 수 있고, 관리자는 전사 MFA 강제화 정책으로 모든 계정에 추가 인증을 적용할 수 있습니다. MFA는 비밀번호 외에 추가 인증 수단을 사용하는 다중 요소 인증입니다. 로그인 실패 제한과 국가별 로그인 제한, 비밀번호 생성 규칙과 재사용 제한, 만료 정책도 관리할 수 있습니다.
관리자는 비밀번호 찾기 허용 여부도 설정할 수 있습니다. 비밀번호 찾기를 제한해 운영하는 조직에서는 사용자가 회사 관리자에게 계정 ID와 오류 내용을 전달하도록 절차를 정할 수 있습니다. 관리자는 사용자 상세에서 계정 상태를 확인하고 비밀번호 변경이나 다음 로그인 시 변경 요청을 처리할 수 있습니다.
담당 업무에 따른 조회와 변경 권한 구분
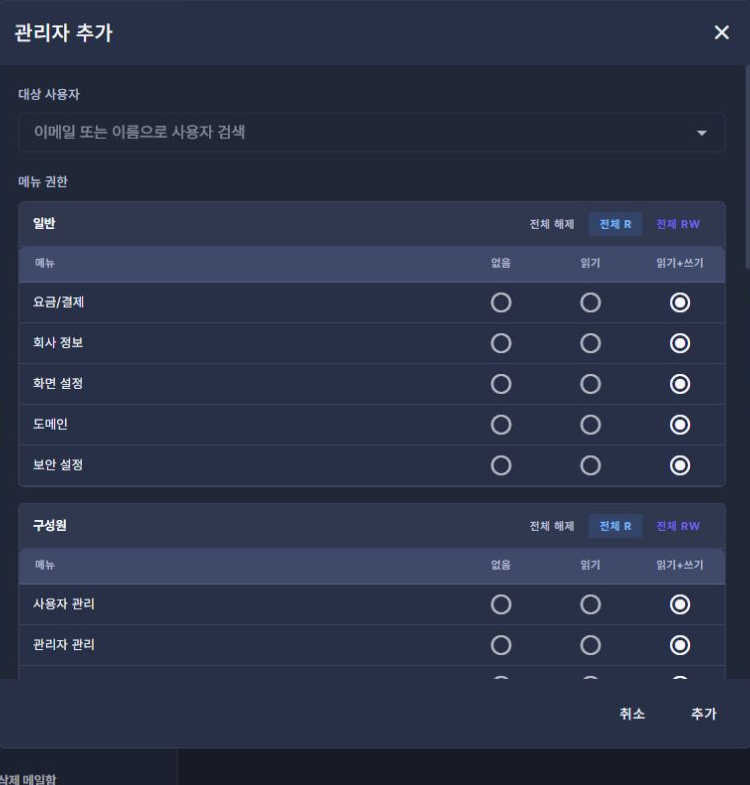
써팀은 관리자 메뉴별로 ‘없음’, ‘읽기’, ‘읽기+쓰기’ 권한을 설정할 수 있습니다. 구성원 정보를 확인하는 담당자에게는 읽기 권한을, 설정을 바꾸는 담당자에게는 필요한 메뉴의 읽기+쓰기 권한을 부여하는 방식입니다. 이 설정은 관리자 화면의 메뉴 권한을 나누는 기능입니다.
협업툴 보안, 기업이 관리할 수 있는 범위를 확인하세요
전 직원에게 추가 인증을 적용할 때는 인증 수단 준비와 계정 복구 문의 창구도 함께 안내합니다. 부서 이동이나 퇴사로 역할이 바뀌면 기존 계정과 관리 권한을 정리하는 담당자를 정해두는 것이 좋습니다.
써팀에서는 전사 MFA 적용, 로그인과 비밀번호 정책 설정, 비밀번호 찾기 허용 여부 관리, 메뉴별 관리자 권한 구분을 통해 이러한 보안 기준을 운영할 수 있습니다. 협업툴 도입을 검토한다면 실제 관리자 화면에서 우리 회사에 필요한 정책을 설정하고 관리할 수 있는지 확인해 보세요.
자료와 화면 출처
자료 기준일: 2026년 11월 18일. 사고 경위는 D사의 11월 14일 공식 공지, 제품 기능과 화면은 써팀 공식 가이드를 기준으로 정리했습니다.